
全部

[ITmedia]
ಸೆಪ್ಟೆಂಬರ್ 10 ರಂದು, “ನಿಂಟೆಂಡೊ ಸ್ವಿಚ್,” ಕೆಲವು ಕಾರ್ಯಗಳನ್ನು ಬಳಸುವಾಗ ಪ್ರದರ್ಶಿಸಲಾದ QR ಕೋಡ್ ಅನ್ನು ದುರುದ್ದೇಶಪೂರಿತ ಮೂರನೇ ವ್ಯಕ್ತಿಯಿಂದ ನೇರವಾಗಿ ಓದಿದಾಗ, ಅಕ್ರಮ ಕೋಡ್ ಅನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಿದಾಗ ಅಥವಾ ಕನ್ಸೋಲ್ನಲ್ಲಿನ ಮಾಹಿತಿಯನ್ನು ಪಡೆದುಕೊಂಡಾಗ ದುರ್ಬಲತೆಯನ್ನು (CVE-2026-82079) ಬಹಿರಂಗಪಡಿಸಲಾಗಿದೆ.
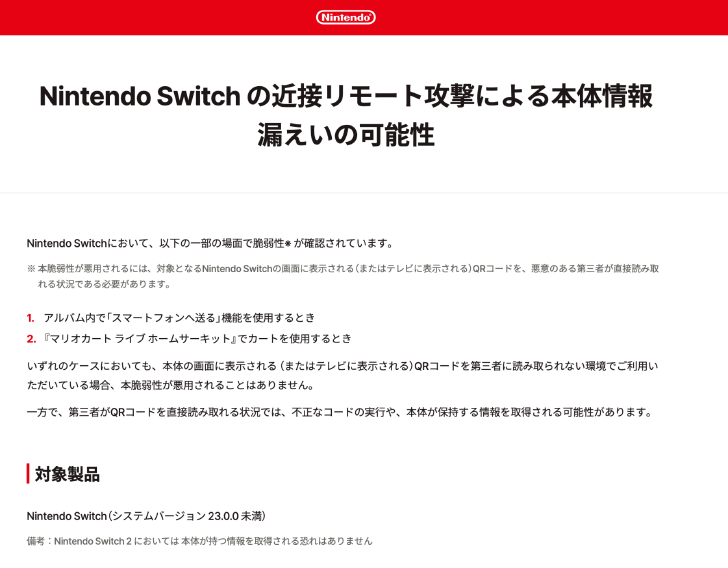
任天堂の ದುರ್ಬಲತೆ 性公表資料より
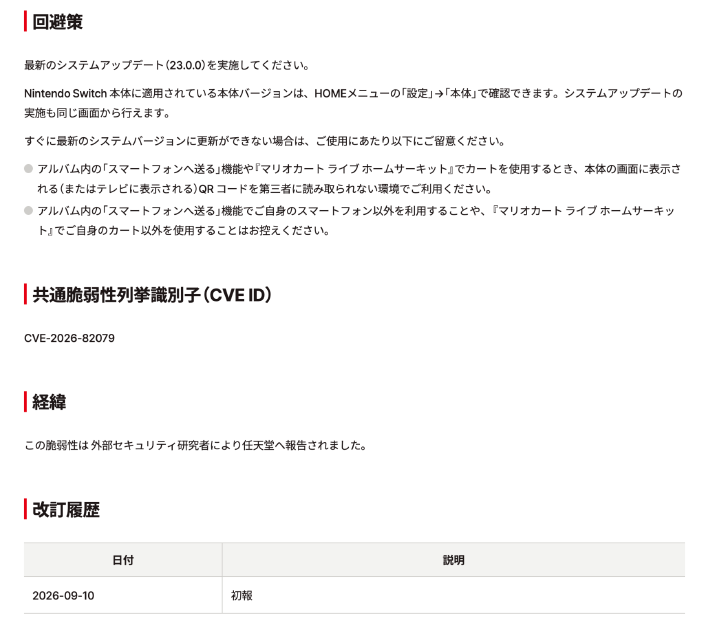
ತಪ್ಪಿಸಿಕೊಳ್ಳುವಿಕೆ ಇತ್ಯಾದಿ
ದುರ್ಬಲತೆಯ ತೀವ್ರತೆಯನ್ನು ತೋರಿಸುವ CVSS v4.0 ಸ್ಕೋರ್ 7.0 (10 ರಲ್ಲಿ 10 ಅಂಕಗಳು).
初代Switch ಗಿಂತ ಕಡಿಮೆ ಸಿಸ್ಟಂ ಆವೃತ್ತಿ 23.0.0 ಅನ್ನು ಗುರಿಪಡಿಸಲಾಗಿದೆ, ಆಲ್ಬಮ್ನಲ್ಲಿ “ಸ್ಮಾರ್ಟ್ಫೋನ್ へ送る」ಫಂಕ್ಷನ್ ಅನ್ನು ಬಳಸುವಾಗ ಅಥವಾ “マリオカーライブカーライブププププ.
QR ಕೋಡ್ ಅನ್ನು ಮುಖ್ಯ ಪರದೆಯಲ್ಲಿ ಅಥವಾ ಟಿವಿಯಲ್ಲಿ ಪ್ರದರ್ಶಿಸಲಾಗುತ್ತದೆ, ಆದರೆ ಅದನ್ನು ಮೂರನೇ ವ್ಯಕ್ತಿ ನೇರವಾಗಿ ಓದುವ ಸಂದರ್ಭದಲ್ಲಿ, ಅಕ್ರಮ ಕೋಡ್ ಅನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸುವ ಅಪಾಯವಿದೆ ಮತ್ತು ಮುಖ್ಯ ಘಟಕದಲ್ಲಿ ಸಂಗ್ರಹವಾಗಿರುವ ಮಾಹಿತಿಯನ್ನು ಪಡೆಯಲಾಗುತ್ತದೆ.
10 ರಂದು ಬಿಡುಗಡೆಯಾದ ಸಿಸ್ಟಮ್ ಆವೃತ್ತಿ 23.0.0, ದುರ್ಬಲತೆಗಾಗಿ ಮಾರ್ಪಡಿಸಲಾಗಿದೆ.
ಹಕ್ಕುಸ್ವಾಮ್ಯ © ITmedia, Inc. ಎಲ್ಲಾ ಹಕ್ಕುಗಳನ್ನು ಕಾಯ್ದಿರಿಸಲಾಗಿದೆ.
ಈ ಲೇಖನದ ಲೇಖಕ
ಸಂಬಂಧಿತ ಲೇಖನಗಳು